
Was NIS2 in Deutschland verlangt
Warum Lieferanten betroffen sind, ohne reguliert zu sein
Ist Ihr Unternehmen selbst erfasst?
Was Kunden fragen werden – und was Sie vorbereiten sollten
Zahlen, die den Druck erklären
NIS2, Cyber Resilience Act und DORA zusammen
Ein Sicherheitspaket für Lieferanten
Wie wir arbeiten
FAQ
Gilt NIS2 für Softwareentwicklungsunternehmen?
Was müssen NIS2-Unternehmen von ihren Lieferanten verlangen?
Wie schnell muss ein Lieferant einen Vorfall an seinen Kunden melden?
Ist ISO 27001 für Lieferanten nach NIS2 Pflicht?
Wie hoch sind die NIS2-Bußgelder in Deutschland?
Brauchen wir eine SBOM?
Quellen
NIS2 für Softwaredienstleister: Was Ihre Kunden 2026 von Ihnen wissen wollen

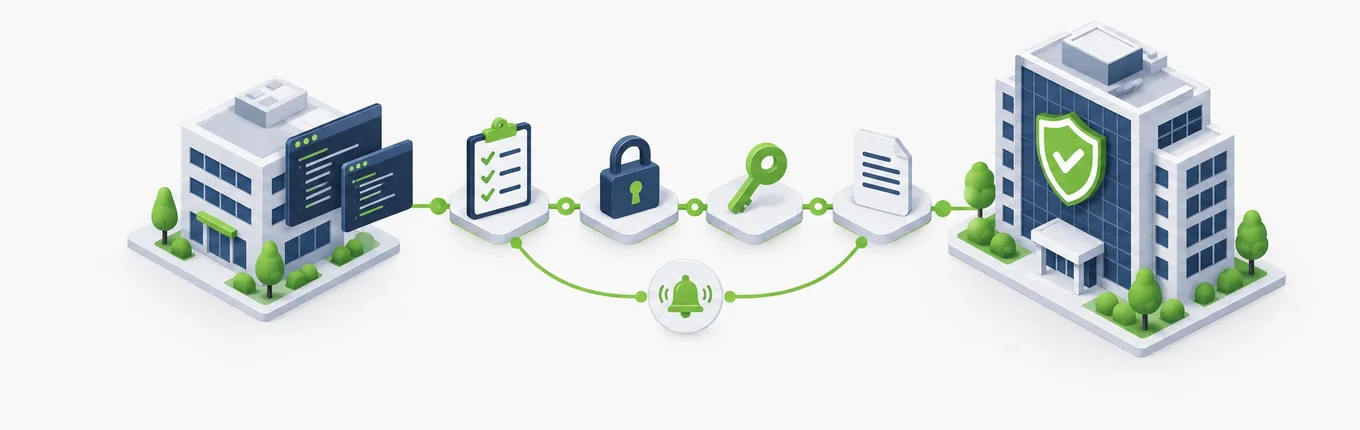
Kurz gesagt (Oktober 2026). Das deutsche NIS-2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025 und erfasst rund 29.500 Unternehmen; bis zum 30. September 2026 hatten sich 20.141 davon beim BSI registriert. Jedes muss nach § 30 BSIG die Sicherheit seiner Lieferkette steuern – deshalb erhalten seine Softwaredienstleister jetzt Sicherheitsfragebögen und neue Vertragsklauseln, auch wenn das Gesetz für sie selbst nicht gilt. Rechnen Sie mit Fragen zur Meldung von Vorfällen „unverzüglich“, zum Umgang mit Schwachstellen, zu Unterauftragnehmern, zum Auditrecht, zur Multi-Faktor-Authentifizierung, zur sicheren Entwicklung und zunehmend zu einer SBOM. Ein Softwareunternehmen kann auch selbst betroffen sein: Wer Kundensysteme mit tatsächlichem technischem Zugriff installiert, betreibt, wartet oder verwaltet, ist nach NIS2 Anbieter verwalteter Dienste – ab 50 Mitarbeitenden oder 10 Mio. € Umsatz und Bilanzsumme. Bereiten Sie ein Sicherheitspaket für Lieferanten vor, das die wiederkehrenden Fragen beantwortet, und halten Sie Ihren eigenen Status schriftlich fest.
Dieser Leitfaden richtet sich an Softwareentwickler und IT-Dienstleister, deren Kunden unter NIS2 fallen, und an Einkaufs- und Sicherheitsteams auf Kundenseite, die wissen wollen, was sie fragen sollten.
Was NIS2 in Deutschland verlangt
Das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) hat das BSI-Gesetz neu gefasst; das neue BSIG gilt seit dem 6. Dezember 2025. Das BSI rechnet mit rund 29.500 beaufsichtigten Einrichtungen statt bisher etwa 4.500.
- Wer erfasst ist (§ 28 BSIG). Wichtige Einrichtungen haben mindestens 50 Mitarbeitende oder jeweils über 10 Mio. € Jahresumsatz und Jahresbilanzsumme; besonders wichtige Einrichtungen mindestens 250 Mitarbeitende oder über 50 Mio. € Umsatz und 43 Mio. € Bilanzsumme – jeweils in den Sektoren der Anlagen.
- Registrierung (§ 33). Spätestens drei Monate, nachdem eine Einrichtung erstmals unter das Gesetz fällt – für die meisten also bis zum 6. März 2026 –, über ein Unternehmenskonto und das BSI-Portal. Bis zum 30. September 2026 hatten sich 20.141 Einrichtungen registriert: 13.252 wichtige und 6.837 besonders wichtige.
- Maßnahmen (§ 30). Zehn Bereiche, von Risikoanalyse und Vorfallbewältigung bis zu Backup, Kryptografie, Zugriffskontrolle und Multi-Faktor-Authentifizierung. Zwei betreffen Lieferanten direkt: Nummer 4, „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern“, und Nummer 5, Sicherheit bei Erwerb, Entwicklung und Wartung von IT-Systemen „einschließlich Management und Offenlegung von Schwachstellen“.
- Meldepflichten (§ 32). Eine frühe Erstmeldung spätestens 24 Stunden nach Kenntnis eines erheblichen Sicherheitsvorfalls, eine Meldung nach 72 Stunden und eine Abschlussmeldung einen Monat später.
- Pflichten der Geschäftsleitung (§ 38). Die Geschäftsleitung muss die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen, regelmäßig an Schulungen teilnehmen und haftet ihrer Gesellschaft für Pflichtverletzungen.
- Bußgelder (§ 65). Bis 10 Mio. € für besonders wichtige und 7 Mio. € für wichtige Einrichtungen; bei mehr als 500 Mio. € Umsatz bis 2 % bzw. 1,4 % des weltweiten Umsatzes.
Warum Lieferanten betroffen sind, ohne reguliert zu sein
Das BSI formuliert es deutlich: Das Gesetz verpflichtet nicht etwa alle Zulieferer und Dienstleister indirekt, aber die regulierten Einrichtungen können „ggf. nicht mehr mit jedem Unternehmen zusammenwirken …, ohne Pflichtverstöße zu riskieren“. Ein Softwaredienstleister mit Zugriff auf Systeme, Code oder Daten eines Kunden ist Teil von dessen Lieferkettenrisiko – und der Kunde muss zeigen, dass er es steuert.
Wie Kunden das tun, ist bereits standardisiert. Für digitale Dienste regelt die EU-Durchführungsverordnung 2024/2690 die Lieferkettensicherheit im Detail, und die BSI-Checkliste zur Lieferkette vom Juni 2025 übersetzt dieselben Gedanken in konkrete Anforderungen. In einer ENISA-Umfrage von 2023 verlangten 61 % der Organisationen bereits Sicherheitszertifizierungen von ihren Lieferanten.
Ist Ihr Unternehmen selbst erfasst?

NIS2 führt „Anbieter verwalteter Dienste“ (Managed Service Provider) im Sektor digitale Infrastruktur. Die Definition umfasst Dienste im Zusammenhang mit „Installation, Verwaltung, Betrieb oder Wartung“ von IKT-Produkten, Netzen, Anwendungen oder Systemen, „durch Unterstützung oder aktive Verwaltung“, beim Kunden vor Ort oder aus der Ferne (§ 2 Nr. 26 BSIG).
Die BSI-FAQ grenzt das ein: Ein verwalteter Dienst setzt „einen gewissen Grad an tatsächlichem Zugriff“ voraus und ist von reiner Beratung abzugrenzen; eine Mindestanzahl von Kunden ist nicht Voraussetzung; Anwendersupport ohne technischen Zugriff zählt nicht, reines Webhosting in der Regel auch nicht. Nach unserer Lesart ergibt das drei praktische Fälle:
- Nur Projektentwicklung, Übergabe von Code, den der Kunde selbst betreibt: kein Anbieter verwalteter Dienste. Ihre Kunden behandeln Sie trotzdem als Lieferanten.
- Entwicklung plus Betrieb, Wartung oder Administration von Kundensystemen mit Admin-Zugriff, etwa im Wartungsvertrag oder bei Managed DevOps: wahrscheinlich Anbieter verwalteter Dienste und ab den Schwellenwerten einer wichtigen Einrichtung erfasst. Eine eigene Größenausnahme für Anbieter verwalteter Dienste gibt es nicht.
- Gelegentliche, untergeordnete Betriebsaufgaben können nach § 28 Abs. 3 als vernachlässigbar gelten – dokumentieren Sie die Begründung.
Prüfen Sie Ihren Fall anwaltlich; erfasst zu sein bedeutet Registrierung, alle Maßnahmen nach § 30 und die Meldepflichten.
Was Kunden fragen werden – und was Sie vorbereiten sollten
Fragebögen unterscheiden sich in der Form, laufen aber auf dieselben Vertragspunkte hinaus, die die Durchführungsverordnung 2024/2690 (Anhang, Nummer 5.1.4) für digitale Dienste auflistet und die BSI-Checkliste wiederholt:
| Kunden fragen nach | Grundlage | Was Sie vorbereiten |
|---|---|---|
| Ihren Sicherheitsanforderungen und wie Sie sie erfüllen | 2024/2690, 5.1.4 (a); § 30 BSIG | eine kurze Sicherheitsrichtlinie: Zugriffskontrolle, MFA, Verschlüsselung, Backups, Protokollierung |
| Schulung und Qualifikation | 5.1.4 (b) | Schulungsnachweise, Rollen mit privilegiertem Zugriff |
| Hintergrundprüfungen | 5.1.4 (c) | was Sie bei Personen mit Zugriff auf Kundensysteme prüfen |
| Meldung von Vorfällen an den Kunden | 5.1.4 (d): „unverzüglich“; BSI-Checkliste | ein Prozess und ein benannter Kontakt; die Stundenzahl, die Sie zusagen können |
| Auditrecht oder Auditberichte | 5.1.4 (e); BSI-Checkliste: Audit oder Zertifikat mindestens jährlich | ein ISO-27001-Zertifikat, ein Auditbericht oder ein festes Angebot eines Kundenaudits |
| Umgang mit Schwachstellen | 5.1.4 (f); § 30 Nr. 5 | wie Sie Abhängigkeiten verfolgen, patchen und offenlegen; SBOM auf Anfrage |
| Unterauftragnehmer | 5.1.4 (g); BSI-Checkliste: Zustimmung des Kunden | Liste der Unterauftragnehmer und Unterauftragsverarbeiter, Zustimmungsprozess |
| Vertragsende und Ausstieg | 5.1.4 (h) | Übergabe von Code und Daten, Löschung, Entzug von Zugängen |
| Sichere Entwicklung | 2024/2690, 6.2; § 30 Nr. 5 | Code-Review, Abhängigkeitsscans, getrennte Umgebungen, Secret-Management |
Zwei Punkte sorgen für die meiste Reibung:
- „Unverzüglich“ steht im Gesetz, Stunden stehen im Vertrag. Weder BSIG noch Durchführungsverordnung legen fest, wie schnell ein Lieferant seinen Kunden über einen Vorfall informieren muss. Kunden übersetzen das in eine Stundenzahl, die zu ihrer eigenen 24-Stunden-Meldepflicht passt. Vereinbaren Sie eine Zahl, die Sie rund um die Uhr einhalten können – nicht die kleinste im Entwurf.
- Eine SBOM wird normal. Die BSI-Checkliste empfiehlt eine Software-Stückliste nach einem anerkannten Standard, und ab dem 11. Dezember 2027 macht der Cyber Resilience Act sie für Hersteller von Produkten mit digitalen Elementen verpflichtend.
Zahlen, die den Druck erklären
- In seinem Lagebericht 2025 zählte das BSI täglich 119 neue Schwachstellen, rund 24 % mehr als im Vorjahr, und rund 80 % der angezeigten Angriffe richteten sich gegen kleine und mittlere Unternehmen.
- In einer Umfrage von TÜV Rheinland unter 500 IT-Verantwortlichen im Juni 2026 gaben nur 14,3 % an, NIS2 vollständig umgesetzt zu haben, 21,6 % hielten sich für nicht betroffen, und 30,8 % wussten es nicht.
- In der Bitkom-Studie Wirtschaftsschutz 2026 sank der Anteil der Unternehmen, die sich sehr gut auf Angriffe vorbereitet sehen, auf 43 %, nach 50 % im Vorjahr.
NIS2, Cyber Resilience Act und DORA zusammen

- Cyber Resilience Act. Wenn Sie Softwareprodukte statt Dienstleistungen verkaufen, gilt die Meldepflicht des CRA für aktiv ausgenutzte Schwachstellen seit dem 11. September 2026 (24 Stunden, 72 Stunden und ein Abschlussbericht binnen 14 Tagen nach Verfügbarkeit einer Korrektur), seine Hauptpflichten – Security by Design, SBOM, Sicherheitsupdates im Supportzeitraum – ab dem 11. Dezember 2027.
- DORA. Banken, Versicherer und andere Finanzunternehmen folgen statt der meisten BSIG-Pflichten der DORA; seit dem 17. Januar 2025 führen sie ein Register aller IKT-Drittdienstleisterverträge, und ihre Lieferantenfragebögen sind meist strenger. Im November 2025 haben die europäischen Aufsichtsbehörden die ersten kritischen IKT-Drittdienstleister benannt.
Ein Sicherheitspaket für Lieferanten
- Schriftlich festhalten, ob Sie Anbieter verwalteter Dienste sind und, falls ja, ob Sie registriert sind.
- Eine zweiseitige Sicherheitsübersicht, gegliedert nach § 30 BSIG.
- Zertifikate oder Auditberichte – oder das Angebot eines Kundenaudits.
- Ein Vorfallprozess mit 24/7-Kontakt und der zugesagten Meldezeit.
- Ein Schwachstellen- und Patchprozess; eine SBOM für die gelieferte Software.
- Eine Liste der Unterauftragnehmer und Unterauftragsverarbeiter.
- Zugriffsregeln: persönliche Konten, MFA, minimale Rechte, Entzug beim Ausscheiden.
- Ein Ausstiegsplan: Übergabe, Löschung, Entzug.
- Standardklauseln, die Sie akzeptieren können, damit nicht jeder Fragebogen zur Verhandlung wird.
Wie wir arbeiten
Unser Rahmenwerk für Sicherheit und Compliance beschreibt, wie wir in Kundenprojekten mit Zugängen, Rollen, Secrets und Umgebungen umgehen, und unsere Vertragsdokumente – vom Rahmenvertrag über das SLA bis zur Auftragsverarbeitung – sind öffentlich. Für den Betrieb bieten wir vollständig verwaltetes DevOps mit den Protokollierungs- und Vorfallprozessen, nach denen NIS2-Kunden fragen. Wenn Sie den NIS2-Fragebogen eines Kunden zu Software beantworten müssen, die wir gebaut haben oder betreiben, bereiten wir den technischen Teil gemeinsam mit Ihnen vor.
Dieser Beitrag erklärt die Rechtslage; er ist keine Rechtsberatung.
FAQ
Gilt NIS2 für Softwareentwicklungsunternehmen?
Nicht als solche. Ein Unternehmen, das nur Software für Kunden entwickelt, ist durch diese Tätigkeit nicht erfasst. Installiert, betreibt, wartet oder verwaltet es zusätzlich Kundensysteme mit tatsächlichem technischem Zugriff, ist es wahrscheinlich Anbieter verwalteter Dienste – erfasst ab 50 Mitarbeitenden oder 10 Mio. € Umsatz und Bilanzsumme.
Was müssen NIS2-Unternehmen von ihren Lieferanten verlangen?
Sie müssen nach § 30 BSIG die Sicherheit ihrer Lieferkette steuern. In der Praxis heißt das: Sicherheitsanforderungen im Vertrag, unverzügliche Meldung von Vorfällen, Umgang mit Schwachstellen, Regeln für Unterauftragnehmer, Auditrecht und Regeln für das Vertragsende, wie in der Durchführungsverordnung 2024/2690 aufgeführt.
Wie schnell muss ein Lieferant einen Vorfall an seinen Kunden melden?
Das Gesetz sagt „unverzüglich“; die Stundenzahl wird im Vertrag vereinbart. Kunden müssen dem BSI binnen 24 Stunden eine frühe Erstmeldung schicken und fragen deshalb nach einem kurzen Zeitfenster.
Ist ISO 27001 für Lieferanten nach NIS2 Pflicht?
Nein. Es ist der häufigste Nachweis, den Kunden akzeptieren, und das BSI empfiehlt ein Informationssicherheits-Managementsystem nach ISO 27001 oder BSI-Standard 200-1; ein Auditbericht oder ein Kundenaudit kann aber ebenfalls genügen.
Wie hoch sind die NIS2-Bußgelder in Deutschland?
Bis 10 Mio. € für besonders wichtige und 7 Mio. € für wichtige Einrichtungen; bei mehr als 500 Mio. € Umsatz bis 2 % bzw. 1,4 % des weltweiten Umsatzes.
Brauchen wir eine SBOM?
Die BSI-Checkliste zur Lieferkette empfiehlt sie, und der Cyber Resilience Act verlangt sie ab dem 11. Dezember 2027 von Herstellern von Produkten mit digitalen Elementen. Kunden fragen schon heute zunehmend danach.
Quellen
- BSI-Gesetz 2025 (BSIG), insbesondere § 28, § 30, § 32, § 33, § 38 und § 65
- BSI, NIS-2-Umsetzungsgesetz in Kraft, Dezember 2025, und NIS-2 in Zahlen, September 2026
- BSI, NIS-2-FAQ, Sichere Lieferkette und Checkliste zur Lieferkette, Juni 2025
- Durchführungsverordnung (EU) 2024/2690, Oktober 2024
- ENISA, Good Practices for Supply Chain Cybersecurity, Juni 2023
- BSI, Die Lage der IT-Sicherheit in Deutschland 2025
- TÜV Rheinland, NIS2-Umfrage, Juni 2026
- Bitkom, Wirtschaftsschutz 2026, August 2026
- Europäische Kommission, Cyber Resilience Act; EBA, ESAs designate critical ICT third-party providers, November 2025
Categories
Über den Autor
CEO und Mitbegründer von Software Development Hub. Innovationsgetriebener Experte mit mehr als 20 Jahren Erfahrung. Ein Geschäftspraktiker mit Erfahrung in der Gründung und dem Start von Startups, ein Innovator und fortschrittlich denkender Spezialist, der hilft, rohe Ideen in profitable Ergebnisse zu verwandeln. Experte für den Aufbau, die Optimierung und die Automatisierung von Geschäftsprozessen für KMU. Er weiß alles über Startups, Wirtschaft, KI- und Techniktrends, digitale Transformation, Krisenmanagement und Unternehmenssoftwareentwicklung.
Share



Benötigen Sie einen Projektkostenvoranschlag?
Schreiben Sie uns, und wir bieten Ihnen eine qualifizierte Beratung.